資通安全風險管理
本公司持續維護資通安全及保護公司重要機密資訊,以保障資訊資產之機密性、完整性及可用性,確保公司營運永續運作。
1.資通安全風險管理架構
為保障公司及客戶之機密資訊安全,本公司設置IT部門及資訊安全主管,負責資訊安全管理及監督,同時制定「資訊安全事件通報與應變機制處理程序」由IT部門統籌規劃建立資訊安全管理制度。
2.資通安全政策
為強化公司資訊安全管理,加強督促改善公司內部之資訊安全防護,有效降低因人為疏失、蓄意或天然災害等導致之資訊資產遭受內外部竊取、不當使用、洩漏、竄改或破壞等風險,確保資訊安全,建立妥善的電腦使用環境,以充分支援各項工作,將擬定相關管理程序及應變機制之相關辦法,以維護公司資訊安全。
3.具體管理方案
為健全本公司資通安全環境,建立主動式資料安全控管與異常通報資安管制,並以機房設備、網路管理管理、防毒防護及資訊權限等四大面向發展,以妥善維護客戶資料及資訊安全。相關具體管理方案,說明如下:
方案 | 內容 |
| 機房設備 | |
| 網路管理 | |
| 病毒防護 | |
| 資訊權限 | 同仁對各應用系統的使用,透過公司資訊系統權限申請單,經權責主管核准後,由資訊系統管理員建立系統帳號,並經各應用程式系統管理員依所申請的應用系統功能權限做授權存取。 帳號的密碼設置,規定適當的強度,並且必須文數字、特殊符號混雜,每90天更換一次密碼。 同仁辦理離(停)職手續時,由離職同仁提出資訊系統權限申請單進行各系統帳
|
4.投入資通安全管理之資源
A.投入費用
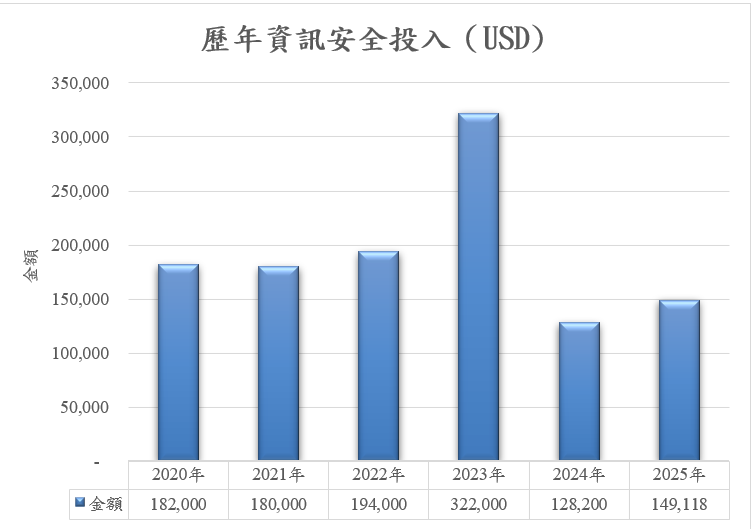
說明:本公司每年主要投入資訊安全相關設備及維護軟體,其餘部分主要為人事相關成本及教育訓練費用。
B.本公司目前設置10人從事相關管理。
不定期發送資安郵件,對員工進行資訊安全教育及訓練,促使員工瞭解資訊安全的重要性,各種可能的安全風險,以提升資安意識及責任,遵守相關法規。
當年度之進修情形如下:


